












| Home > Intranet Line Product > Linkbox_One-Shot |
 |
 |
 |
 |
 |

 |
 |
 |
 |
방화벽(Firewall)이란 인터넷 프로토콜(IP)로 접속되어 있는 네트워크를 불법적인 침입으로 부터 보호하기 위하여 게이트웨이에 설치되는 접속 제한 H/W 또는 S/W시스템을 말합니다. |
 |
허용된 사용자 이외의 내부 시스템에 대한 접속을 차단함으로써 불법 사용자들이 내부의 시스템에 접근하여 내부 시스템의 자원을 사용 또는 교란하거나 중요한 정보들을 불법으로 외부에 유출하는 행위를 방지하여 내부의 시스템을 보호합니다. |
 |
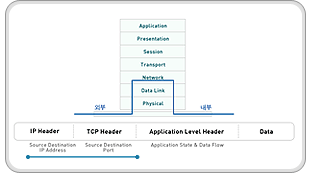
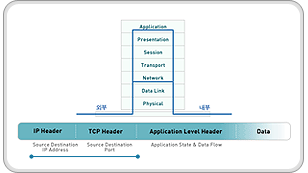
LINKBOX의 FIREWALL 기능은 패킷의 헤더를 검사하는 패킷 필터링 방식과 달리 세션 형성 과정의 이벤트를 추적하여 정상적인 프로세스의 위반까지 검사하는 업계 표준인 Stateful Inspection 방식의 강력한 방화벽입니다. |
 |
 |
 |
 |
 |
내부 시스템에 대한 보안을 유지합니다. 허용된 사용자 이외의 접속을 제한함으로써 불법 사용자들이 접근하여 내부의 컴퓨터 자원을 사용 또는 교란하거나 중요한 정보들을 불법으로 외부에 유출하는 행위를 방지합니다. | ||
 |
DMZ(서버팜)구성을 통해 내/외부 모두로부터 서버를 안전하게 보호할 수 있습니다. 해킹의 80%가 내부 사용자에 의해 이루어진다는 보고가 있습니다. DMZ(서버팜)기능을 통해 내/외부 사용자들로부터 완벽히 격리된 비무장지대(서버팜)를 구성할 수 있습니다. | ||
 |
서로 다른 사용자군에 대해 물리적/논리적인 Segment 분리가 모두 가능합니다. 매장 vs 본사, 행정 vs 고객 PC 등과 같이 전혀 성격이 다른 사용자군이 동일 회선을 사용하여야 할 경우 이를 물리적/논리적으로 완벽히 서로 분리하여 방화벽 내부에서의 공격 위험을 최소화 할 수 있습니다. | ||
 |
다양한 네트워크 정책에 대해 관리자에 의한 일괄적인 적용이 가능합니다. 방화벽을 통해 내부 사용자들의 서비스(web, e-mail, FTP, telnet 등)의 접근을 제어함으로써 기업 내부의 네트워크 정책을 관리 및 적용할 수 있습니다. 그러나 방화벽이 없다면, 그러한 정책들은 전적으로 사용자들의 협조에 의존할 수 밖에 없습니다. | ||
 |
방화벽 기능으로 인한 속도저하 현상을 5% 미만으로 최소화 하였습니다. 일단 방화벽에 들어온 패킷은 다층적 구조의 Chain을 통과해야 하는데 여기에 설정된 Rule들을 상호 유기적으로 결합하여 그 갯수를 최소화 함으로써 처리 속도가 보전됩니다. 또한 이를 처리하는 패킷 필터링 엔진을 OS커널에 직접 결합함으로써 패킷처리 속도를 대폭 향상시켰습니다. | ||
 |
정교한 보안 정책 수립이 가능합니다. 인터페이스별/사용자별/그룹별/시간별/서비스별/프로토콜별로 트래픽을 분류한 다음 이를 계층적 구조로 정책설정이 가능하게 함으로써 어떠한 형태의 정교한 정책도 설정이 가능합니다. | ||
 |
직관적인 GUI와 Object 를 통해 간편하게 정책 설정이 가능합니다. 모든 속성을 Object화하여 정책설정의 일관성을 높였습니다. 또한 사용자 중심의 직관적인 GUI를 통해 누구나 쉽게 방화벽 정책을 설정할 수 있습니다. | ||
 |
기업체에 적합한 최적의 Firewall 정책 시나리오를 제공합니다. 특별히 방화벽정책에 대해 고민하지 않고도 최적의 보안 효과를 누릴 수 있도록 기업체에 최적화된 방화벽 정책 시나리오를 미리 제공해 드립니다. 간단한 변경만을 통해 방화벽 기능을 완벽히 활용할 수 있습니다. | ||
 |
외부의 공격을 Firewall 과 IPS 기능을 통해 방어한 결과에 대해 단순히 LOG Date를 List 형태로 제공하는 것이 아니라 고속의 데이터 수집 및 DB처리 기술을 이용, 전문기법으로 분석한 수백여종의 다양한 자료를 실시간으로 제공합니다. | ||